הגנת סייבר - ISO 27001

 מתקפת סייבר היא פעולה מלחמתית התקפית, הננקטת על ידי ארגון או מדינה, על מנת לחדור למרחב הקיברנטי של היעד במטרה לגנוב ממנו מידע, לרוב בעזרת שימוש ברוגלה ובסוס טרויאני, וכן במטרה לשבש את הפעילות במרחב הקיברנטי ולהסב לו נזק או למערכות אחרות המסתמכות עליו (כולל פגיעה בחומרה), לרוב באמצעות נוזקה.

סוגי מתקפות:

1.    התקפות מניעת שירות

2.    התקפות פישינג

3.    התקפות כופר

4.    סוסים טרויאניים

5.    התקפות APT

ברחבי העולם התרחשו לא מעט התקפות סייבר, כאשר הגדולות שבהן התפרסמו, בעיקר בשל מימדי הנזק שגרמו. מתקפה שיצרה השפעה נרחבת על עולם הסייבר הייתה מתקפה שכוונה לרשת Target הקמעונאית. תוכנה זדונית בשם BlackPos שפיתח נער רוסי, הצליחה באופן מתמשך, הדרגתי ומתוחכם לגנוב פרטים של כשליש ממשתמשי כרטיסי האשראי בארצות הברית (כמאה מליון כרטיסי אשראי). לתוכנה נוצרו וריאנטים שונים, והיא נסחרה בשוק באלפי דולרים לכל התקנה. לכשהתגלתה המתקפה התבררו מימדי המורכבות שלה, וההשפעה שהייתה לה על עולם הקמעונאות.

משפחת התקניםISO/IEC 27000 מסייעת לארגונים לשמור על אבטחת נכסי המידע שלהם.הסמכה לתקן מסייעת לארגונים לנהל את אבטחת הנכסים, כגון מידע פיננסי, קניין רוחני, פרטי עובדים, מידע של לקוחות או מידע המועבר לצדדים שלישיים.

התקנים אינם מגדירים כיצד יש לעמוד בדרישות אבטחת המידע.
באנר Editorial תלת-ממדי המציג מערכת קלינית המחוברת לשכבות של מודל AI, מסמכי איכות, בקרות וניטור ביצו
By Ronit Sade • October 1, 2026
ה-FDA פתח דיון על רגולציית מכשור רפואי מבוסס GenAI. כך נערכים לסיווג סיכון, אימות, ניטור, בקרת שינויים וניהול ספקי מודלים.
איור מערכתי תלת־ממדי נקי המציג שני מסלולי בדיקה רגולטוריים נפרדים, עם מסמכים ונקודות אימות, המתכנסים
By Ronit Sade • September 24, 2026
פורטל חדש של FDA מסמן התחזקות של מודל ההסתמכות הרגולטורית בציוד רפואי. מה המשמעות ליצרנים וכיצד בונים תיק עקבי לשווקים שונים?
איור מערכתי חם ומקצועי המציג צוות הנהלה הבוחן מערכת איכות, לצד מסלול תהליכים המחבר בין אנשים, סיכוני
By Ronit Sade • September 20, 2026
ISO 9001:2026 פורסם רשמית ומחליף את מהדורת 2015. מהם השינויים המרכזיים, מהי תקופת המעבר וכיצד נערכים להסמכה באופן מסודר?
מתקן ייצור פרמצבטי מודרני ונקי, המשולב בשכבת שרטוט אדריכלי עדינה. בחלק התחתון מופיעים ארבעה שלבים חז
By Ronit Sade • August 30, 2026
תוכנית FDA PreCheck מחברת בין תכנון מתקן, הכשרת ציוד ומערכת האיכות כבר לפני תחילת הייצור. מה ארגוני פארמה ישראליים יכולים ללמוד ממנה?
אריזות מחומרים שונים הממחישות קיימות, מיחזור ועמידה בדרישות PPWR באיחוד האירופי
By Ronit Sade • August 21, 2026
PPWR נכנסה ליישום באירופה באוגוסט 2026. מה משתנה באריזות, PFAS, מיחזור, סימון, חלל ריק ותיעוד, ומה חברות ישראליות צריכות לעשות עכשיו?
מנהלת בוחנת רשימת בקרות שקיפות, תיעוד וציות למערכות בינה מלאכותית בהתאם לחוק ה־AI האירופי
By Ronit Sade • August 6, 2026
חובות השקיפות לפי סעיף 50 לחוק ה־AI האירופי חלות מ־2 באוגוסט 2026. מדריך מעשי לצ׳אטבוטים, תוכן AI, דיפ־פייק, סימון, תיעוד ובקרות ארגוניות.
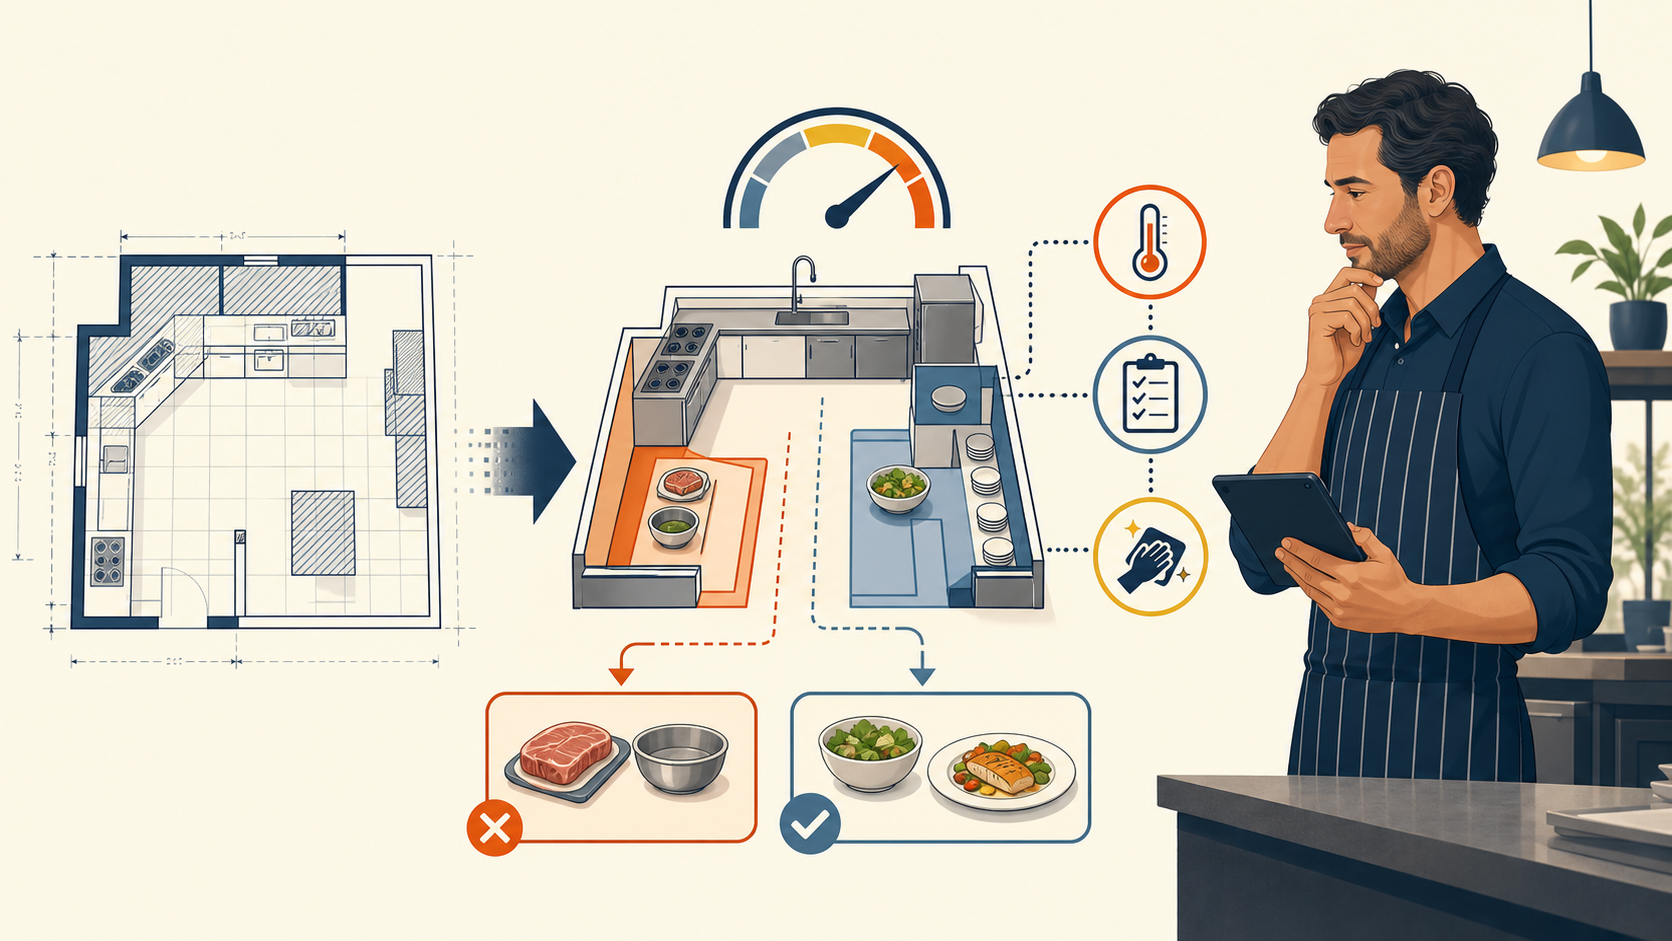
מנהל מסעדה בוחן תכנון מטבח, הפרדת מזון ובקרות בטיחות במסגרת רפורמת בתי האוכל בישראל לשנת 2026
By Ronit Sade • August 1, 2026
רפורמת בתי האוכל של משרד הבריאות נכנסה לתוקף ביולי 2026. מה השתנה בדרישות המבנה, מה לא השתנה בבטיחות המזון וכיצד מסעדות ובתי קפה צריכים להיערך באופן מעשי ובטוח.
מהנדס/ת איכות בתעשייה תעופתית, מחשב נייד עם מודל דיגיטלי של מטוס, שכבות גרפיות עדינות של מגן סייבר,
By Ronit Sade • July 30, 2026
שילוב סייבר במערכת איכות תעופתית כבר אינו עניין של IT בלבד. כך AS9100/IA9100 ו-CMMC יוצרים יחד תפיסת ניהול סיכונים, ספקים ותיעוד.
באנר מקצועי ונקי על רקע שמנת בהיר #F6F5E0, עם אלמנטים עדינים של מסמכי רגולציה, צ’ק ליסט איכות, ממשק
By Ronit Sade • July 24, 2026
AI בציוד רפואי ובריאות דיגיטלית כבר אינו רק חדשנות טכנולוגית. כך נערכים נכון לדרישות רגולציה, איכות, בטיחות ותיעוד לאורך חיי המוצר.
יור מינימליסטי בסגנון שטוח על רקע קרם בהיר. במרכז מופיעים שני מגנים המשתלבים זה בזה:
By Ronit Sade • July 3, 2026
אינטגרציה של ISO 27001 ו-ISO 42001 — המדריך המעשי לשילוב אבטחת מידע עם ממשל AI בארגון ישראלי. מה ניתן לאחד, מה חייב להישאר נפרד, וכיצד לחסוך 30% ממשאבי ההטמעה. רונית שדה יועצים בע"מ מסבירה.