ISO 27001 בסטייל: אבטחת מידע שנראית טוב גם מבפנים
הקדמה: ברוכים הבאים לעידן שבו מידע = זהב
אנחנו חיים בעידן שבו המידע הוא הנכס הכי חשוב של ארגונים. החל מפרטים אישיים של לקוחות, דרך מידע רפואי רגיש ועד לתוכניות עסקיות סודיות – המידע עובר דרך שרתים, אפליקציות, מערכות, עובדים וספקים. ובדיוק כמו כל נכס יקר – צריך לשמור עליו היטב.
אבל אבטחת מידע היא לא רק עניין של טכנולוגיה, שרתים וסיסמאות. היא גם עניין של תרבות ארגונית, תהליכים, אחריות – ורגולציה. והרגולציה הזו מגיעה, בין השאר, בדמות תקן בינלאומי חשוב במיוחד: ISO 27001.
בפוסט הזה נבין מהו התקן הזה, למי הוא מתאים, איך מיישמים אותו בצורה חכמה – ואיך עושים את זה בסטייל: כך שזה יחזק את התדמית של הארגון, יגביר אמון, וישפר תהליכים – מבלי להפוך לעוד פרויקט מסורבל ומעיק.
חלק 1: מהו תקן ISO 27001 ולמה הוא כל כך חשוב?
ISO 27001 הוא תקן בינלאומי לניהול אבטחת מידע (ISMS – Information Security Management System), שמהווה מסגרת מקיפה לזיהוי, ניהול וצמצום סיכוני מידע בארגון.
התקן לא עוסק רק בקבצים דיגיטליים – הוא כולל גם מידע כתוב, בע"פ, תהליכים עסקיים, שימוש בציוד, גישה פיזית למתקנים, שירותי ענן ועוד.
אז למה זה חשוב?
כי דליפת מידע עלולה לגרום נזק תדמיתי ועסקי חמור
כי לקוחות ורגולטורים דורשים אמינות והגנה על פרטיות
כי התחרות מחייבת הוכחות מוחשיות לאיכות התהליכים
כי היום, יותר מתמיד, אבטחת מידע היא חובה רגולטורית במדינות רבות (GDPR, תקנות סייבר ועוד)
חלק 2: אבטחת מידע בסטייל? כן, זה אפשרי
אם בעבר יישום תקן אבטחת מידע היה כרוך במסמכים סבוכים, תהליכים נוקשים וצוותים מתוסכלים – היום הגישה משתנה. אפשר ליישם ISO 27001 בצורה שתהיה גם:
מותאמת אישית לתרבות הארגונית
ברורה ונגישה לעובדים – בלי ז'רגון מסובך
שיווקית – כחלק מהמסרים לארגון וללקוחות
דינמית – עם מערכות ניהול עדכניות, אוטומציה ודוחות ניהוליים חכמים
כאן בדיוק נכנסת הגישה של רגולציה בסטייל: לקחת את הדרישות ולתרגם אותן לפרקטיקה שמתלבשת היטב על הארגון שלך – מבחינת תהליכים, ערכים, שפה וסדרי עדיפויות.
חלק 3: איך עושים את זה נכון? שלבי היישום
שלב 1: מיפוי סיכונים – בשפה ברורה
במקום להתחיל באינספור נהלים – מתחילים בשאלות נכונות:
מה המידע הכי חשוב לארגון שלי?
איפה הוא "מטייל"? (במיילים, בוואטסאפ, בכוננים...)
מי נוגע בו – והאם הוא יודע מה מותר?
מכאן בונים מפת סיכונים, שאפשר להמחיש אותה גם גרפית – כי כשאנשים רואים מול העיניים את התמונה, הם מתחילים להבין.
שלב 2: כתיבת נהלים – בלי לבלבל
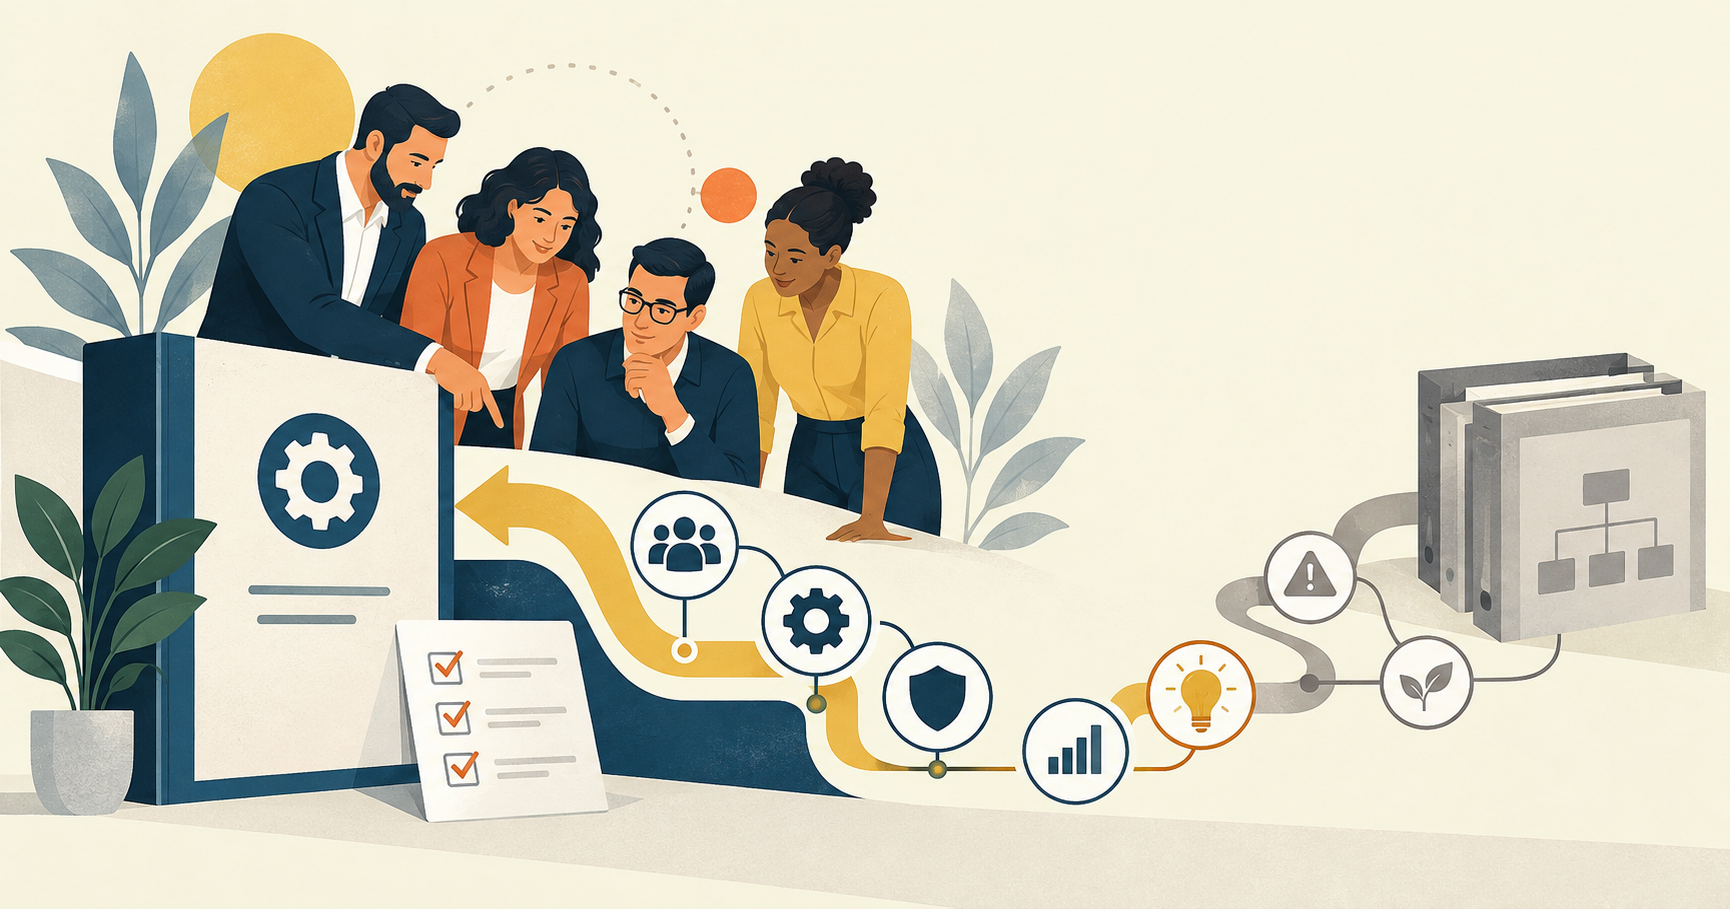
כל נהלי האבטחה צריכים להיות קצרים, חכמים, ומובנים. אם העובד לא מבין מה הוא צריך לעשות ביום-יום – לא עשינו כלום. אנחנו בונים חוברת הנהלות חכמה – אולי דיגיטלית, אולי אפילו עם סרטוני הדרכה – הכל כדי שהאבטחה לא תישאר על המדף.
שלב 3: הדרכות – עם קריצה לעובדים
לא עוד מצגות יבשות. הדרכות ISO 27001 יכולות להיות חכמות, חווייתיות ואפילו משעשעות. עם תסריטים מחיי היומיום (האם מותר לי לשלוח מסמך סודי בגוגל דרייב?) ודיונים אמיתיים.
שלב 4: שילוב טכנולוגיה – בלי להכביד
מערכות ניהול אבטחת מידע יכולות להשתלב עם הכלים שכבר קיימים בארגון (SharePoint, Trello, Slack). השאיפה: להקל על העבודה, לא לסרבל אותה.
שלב 5: מבדק פנימי וחיצוני – כהזדמנות ליחצ״ן הצלחות
כן, גם מבדק אפשר לעשות בסטייל: להציג כיצד הטמענו מערכת חכמה, לשתף לקחים, ולהפוך את הדו"ח לסיפור הצלחה פנימי – ואפילו לפרסום חיצוני (בלי לחשוף פרטים סודיים כמובן).
חלק 4: טעויות נפוצות – ואיך להימנע מהן
מתייחסים לתקן כאל חובה ולא כהשקעה
מעתיקים תבניות מהאינטרנט בלי התאמה לארגון
מעמיסים נהלים – ואז אף אחד לא קורא אותם
מזניחים את החלק של ההדרכה וההטמעה בפועל
לא מעדכנים את המערכת – ואז היא מתיישנת ונשארת ריקה מתוכן
הדרך הנכונה: להתייחס ל-ISO 27001 ככלי ניהולי, ולא כפרויקט חד-פעמי. תהליך שדורש ליווי נכון, הבנה עסקית, ועיצוב חכם של תשתית איכות.
חלק 5: ISO 27001 ככלי מיתוג ומכירה
אחד היתרונות הגדולים של התקן – הוא שהוא מדבר לקהל שלך:
לקוחות: "אם הם עומדים בתקן – אפשר לסמוך עליהם"
משקיעים: "יש פה ארגון עם תשתית אחראית ומקצועית"
שותפים: "אפשר לשלב אותם בתהליכים רגישים"
ואם מציגים את זה נכון באתר, בפרופיל החברה, במכרזים – זה הופך ליתרון שיווקי מוחשי.
חלק 6: סיפורי הצלחה
דוגמה 1: חברת פינטק קטנה
לא היה לה תקציב לאנשי סייבר, אבל כן היה לה רצון להוכיח ללקוחות שהיא שומרת על מידע כמו בנק. יישמנו תהליך ISO 27001 מינימליסטי, מותאם, עם תהליכים ברורים וצוות מעורב. תוך חצי שנה – הם הציגו את התקן במכרזים וזכו ביותר פרויקטים.
דוגמה 2: ארגון רפואי עם עומסי מידע
מעל 100 עובדים, עשרות מערכות מידע, רגולציה בריאותית מחמירה. יצרנו תהליך ניהול אבטחת מידע שמבוסס על משולש: נוהל-תרבות-טכנולוגיה. התוצאה? לא רק מעבר מבדק בהצלחה – אלא תהליך שהפך לשפה ניהולית חדשה בתוך הארגון.
סיכום: אבטחת מידע היא לא פרויקט – זו דרך חיים
ISO 27001 הוא לא עוד מסמך שצריך לחתום עליו. הוא דרך לנהל את הארגון שלך מתוך תודעה של אחריות, איכות, והגנה.
וכשזה נעשה נכון – זה לא רק בטוח. זה יפה. חכם. ומבדל אותך מהשאר.
רוצה ליישם ISO 27001 בסטייל?
ברונית שדה יועצים אנחנו לא מסתפקים ב"מעבר מבדק" – אנחנו בונים תשתית שתשרת אותך לאורך זמן.
נלווה אותך שלב אחרי שלב, נהפוך את הרגולציה לכלי שיווקי – ונדאג שהיא באמת תעבוד בשבילך.
📞 דברו איתנו – והפכו את אבטחת המידע לנכס אמיתי.