ISO/IEC 42001: מסגרת זהב לניהול אחראי של בינה מלאכותית
פתיחה
העולם של בינה מלאכותית (AI) עובר שינוי יסודי: לא מדובר עוד רק ביכולות טכנולוגיות, אלא בשאלה של
איך אנחנו מיישמים – מתוך תפיסה של אחריות אתית, שקיפות, בקרה וקיום. התקן ISO/IEC 42001:2023 הוא ציון דרך חשוב במעבר הזה: זהו התקן הבינלאומי הראשון שמגדיר מערכת ניהול של AI (AIMS – Artificial Intelligence Management System), שמיועד לארגונים שמפתחים, מספקים או משתמשים במערכות AI.
הפוסט הזה יבחן את הרקע, ההקשר הרגולטורי, את הטעויות הנפוצות, את הצעדים הנכונים ליישום, סיפור מקרה אמיתי‑משוער, שאלות נפוצות וסיכום עם קריאה לפעולה.
רקע והקשר רגולטורי
התקן ISO/IEC 42001 פורסם בדצמבר 2023 על‑ידי ISO ו‑IEC.
הוא מתאים לכל ארגון – לא משנה גודל, תחום או מיקום – שמפתח או משתמש במערכות AI.
העובדה שהוא מבוסס על מבנה “מערכת ניהול” (כמו ISO 9001 או ISO 27001) היא מה שמבדילה אותו ממסמכי אתיקה או המלצות בלבד.
בנוסף לכך, רגולציות כגון EU AI Act הופכות לחלק מהמציאות: ארגונים נדרשים להראות לא רק חדשנות אלא ניהול ובקרה של AI – לפיכך התקן משמש גם “הכנה” רגולטורית.
המשמעות: כאשר טכנולוגיית ה‑AI משולבת בכל תחום – הבריאות, הפיננסים, השירותים, התעשייה – ארגונים עומדים מול שילוב של הזדמנויות גדולות וסיכונים ממשיים. התקן נותן מענה מערכתית לניהול העניין.
טעויות נפוצות בהטמעת בינה מלאכותית – ולמה הן חשובות בהקשר של ISO 42001
- להתמקד רק בטכנולוגיה, בלי מערכת תומכת – מפתחים מודל, אבל לא בונים תהליך ניהול שלם. התקן דורש מערכת ניהולית שלמה.
- הערכת סיכונים חלקית – סיכוני AI הם לא רק טכנולוגיים, אלא גם אתיים ורגולטוריים.
- אי‑שילוב עם מערכות ניהול קיימות – כמו ISO 27001 – יש לשלב, לא להפריד.
- הזנחת הפן הארגוני והתרבותי – AI חוצה תחומים, ולכן צריך את תמיכת ההנהלה ושיתוף גורמים שונים.
- אין שיפור מתמיד – בעולם משתנה, ללא תהליך PDCA (Plan-Do-Check-Act) הארגון נשאר מאחור.
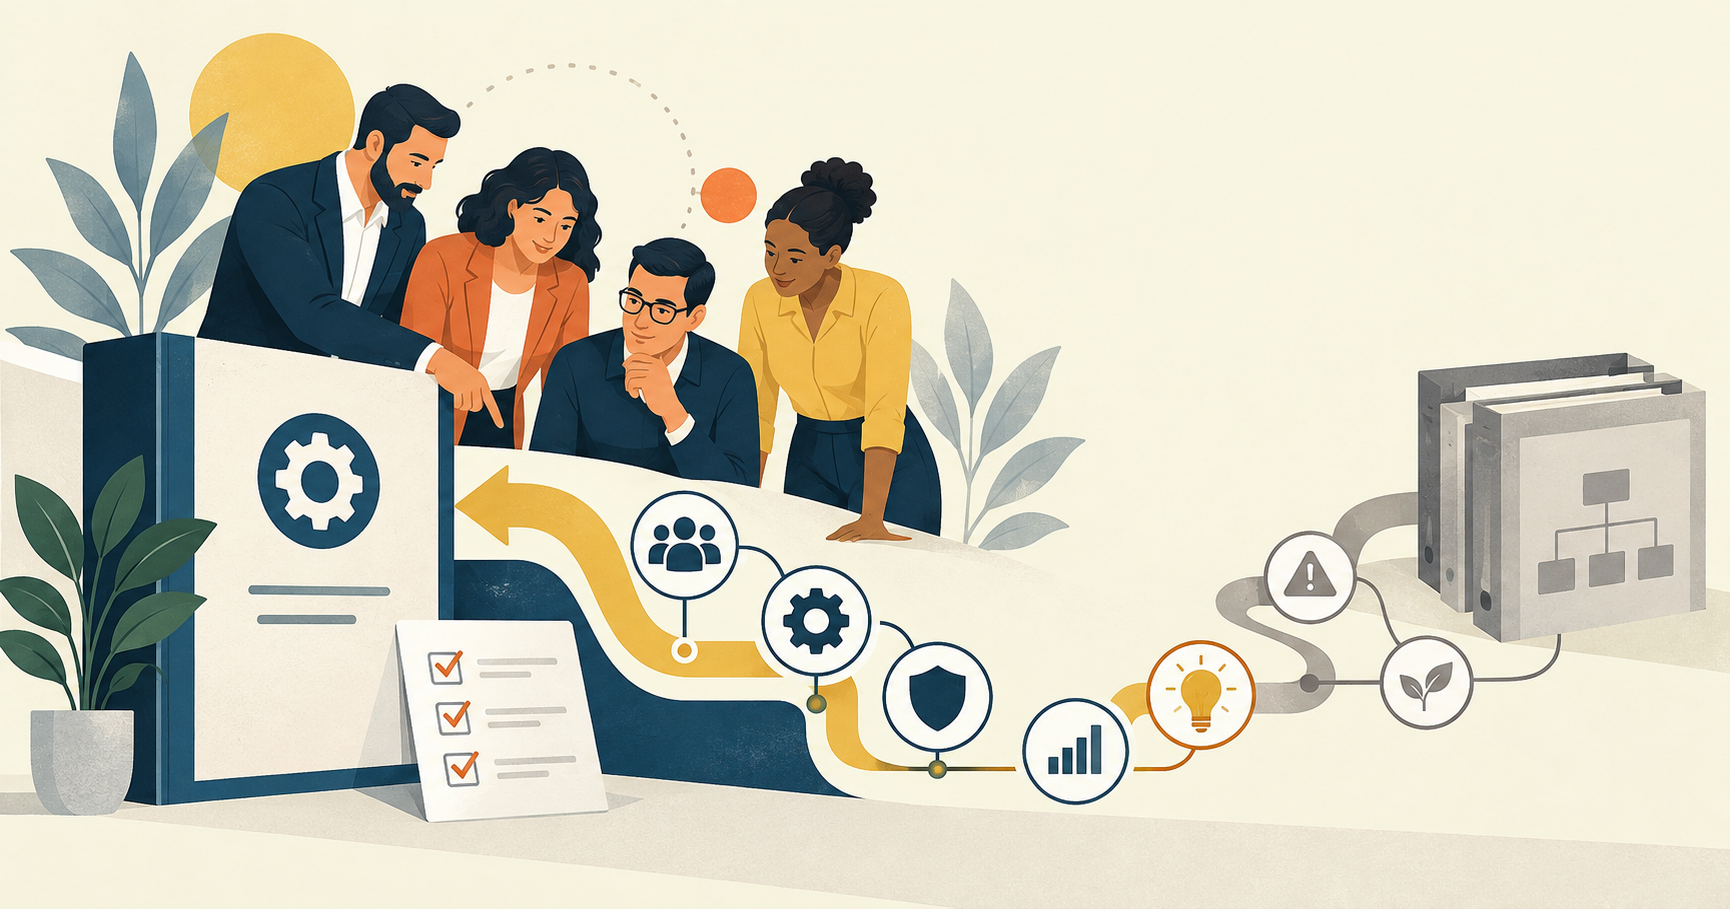
צעדים נכונים ליישום ISO 42001 – מדריך צעד‑אחר‑צעד
שלב 1: הבנת ההקשר והתחייבות הנהלה
- הגדרת הקשר ארגוני, תחום מערכת ה-AI, ומעורבות הנהלה.
טיפ: ערכו סדנת הנהלה לגיבוש מדיניות AI אחראית.
שלב 2: תכנון – סיכונים, הזדמנויות ויעדים
- מיפוי סיכוני AI, קביעת יעדים ומדדים (KPIs).
טיפ: התחילו בפיילוט בתחום מוגדר.
שלב 3: תמיכה ומשאבים
- הקצאת תקציב, הכשרה, תכנון משאבים, ניהול צדדים שלישיים.
טיפ: מנו רפרנט AI אתי או הקימו מטה AI משולב.
שלב 4: תפעול – מחזור חיי מערכת ה-AI
- תהליך פיתוח, הפעלה, ניטור, שקיפות, ניהול שינויים.
טיפ: השתמשו בלוח בקרה (Dashboard) לניטור ביצועים ואתיות.
שלב 5: הערכת ביצועים
- ביקורות פנימיות, מדידה, דיווח.
טיפ: הטמיעו מנגנון post-mortem בכל פרויקט AI.
שלב 6: שיפור מתמיד
- עדכונים שוטפים למדיניות, תהליכים ובקרים.
טיפ: סשן שיפור רבעוני – להפקת לקחים והסקת מסקנות.
סיפור מקרה מהשטח
ארגון: MediCare Global
מערכת: AI לזיהוי מוקדם של מחלות כליה
הפעולות:
- מדיניות הנהלה
- מיפוי סיכונים (הטיה, פרטיות, שקיפות)
- הגדרת תחום AI
- תהליכים חדשים לניהול שקיפות, בדיקות לאפליה
- ניטור: איכות החלטות, זמן תגובה, שביעות רצון
התוצאה: - ירידה בתקלות
- שיפור האמון מול רגולטורים
- צוותים מתואמים
- תובנות שתרמו לשיפור מערכות נוספות
שאלות נפוצות
האם התקן מחייב? לא. הוא וולונטרי, אך מכין לרגולציות עתידיות.
האם הוא מיועד רק לחברות טכנולוגיה? לא. כל ארגון שעובד עם AI יכול להטמיע אותו.
כמה זמן לוקח ליישם? תלוי בגודל הארגון ומורכבות המערכות.
איך משלבים עם תקנים אחרים? מבנה התקן מאפשר אינטגרציה עם ISO 9001, ISO 27001 ועוד.
האם זה יקר? זו השקעה בבקרה, אמון, ועמידה ברגולציה – לא רק הוצאה.
סיכום וקריאה לפעולה
התקן ISO/IEC 42001 הוא יותר ממסמך – הוא תשתית אסטרטגית לניהול אחראי של AI.
הוא יוצר הבדל מהותי בין ארגונים שמפתחים AI – לבין ארגונים שמנהלים אותו.
הצעדים הבאים עבורך:
- קבעי ישיבת הנהלה: “איפה אנחנו מול ISO 42001?”
- התחילי במיפוי מצב קיים של פרויקטי AI בארגון
- בחרי מערכת אחת כ-pilot
- בני צוות AI אתי
- קבעי מדדים – והתחילי לנטר ולשפר