BCP בסטייל: איך בונים המשכיות עסקית שלא רק מגיבה – אלא מובילה
BCP בסטייל: איך בונים המשכיות עסקית שלא רק מגיבה – אלא מובילה
הקדמה: השאלה היא לא אם יקרה משהו – אלא מתי
שריפה פתאומית במרכז הלוגיסטי, תקיפת סייבר ששיתקה את השרתים, עיכוב חמור באספקת חומרי גלם, התפטרות פתאומית של הנהלה בכירה, מגפה עולמית שכולם מכירים את שמה...
כל אחד מהתרחישים האלו הוא אירוע משבש – כזה שמסכן תפעול, מוניטין, הכנסות ואפילו קיומו של העסק.
והשאלה האמיתית היא:
האם אתם מוכנים לזה?
תוכנית להמשכיות עסקית (BCP) היא לא רק עוד מסמך על המדף. כשהיא נבנית נכון – היא הופכת לתשתית שמאפשרת לארגון לשרוד, להתאושש ולצמוח גם בתוך משבר.
ובדיוק כמו עם רגולציה, ISO או מערכות AI – גם כאן אפשר לבנות אותה בסטייל.
חלק 1: מה זה בכלל BCP – ולמה זה חשוב עכשיו יותר מתמיד?
BCP – Business Continuity Plan היא מסגרת ניהולית שמטרתה לוודא שהארגון יוכל להמשיך לפעול גם בתנאי משבר, תוך צמצום נזקים והחזרת הפעילות לקדמותה במהירות וביעילות.
התוכנית כוללת:
זיהוי תרחישי סיכון אפשריים
הערכת השפעה על תהליכים קריטיים
הגדרת נהלי תגובה והתאוששות
הקצאת אחריות וצוותי פעולה
תרגול מתמשך ועדכון תוכנית
למה עכשיו?
כי עולם העסקים תנודתי יותר מאי פעם
כי רגולציות חדשות (כמו DORA באירופה) מחייבות ניהול המשכיות
כי לקוחות דורשים יציבות – גם בזמן משבר
כי ארגונים מבינים שהחוסן הארגוני = יתרון תחרותי
חלק 2: BCP בסטייל – מעבר לנהלים יבשים
תוכניות BCP רבות נראות כמו מסמכים שנכתבו בשביל הרגולטור. הן ארוכות, מלאות באיומים – ומנותקות מהמציאות של הארגון.
אבל BCP יכולה (וצריכה!) להיות גם:
מותאמת תרבות ארגונית
מובנת לכלל בעלי התפקידים
מבוססת תרחישים מעשיים
כוללת אוטומציות וכלים דיגיטליים
מעודכנת ורלוונטית לאורך זמן
אנחנו קוראים לזה: BCP בסטייל.
תוכנית שלא רק "עונה לדרישות" – אלא באמת מגנה עליך ביום האמת.
חלק 3: איך בונים תוכנית BCP חכמה – שלב אחר שלב
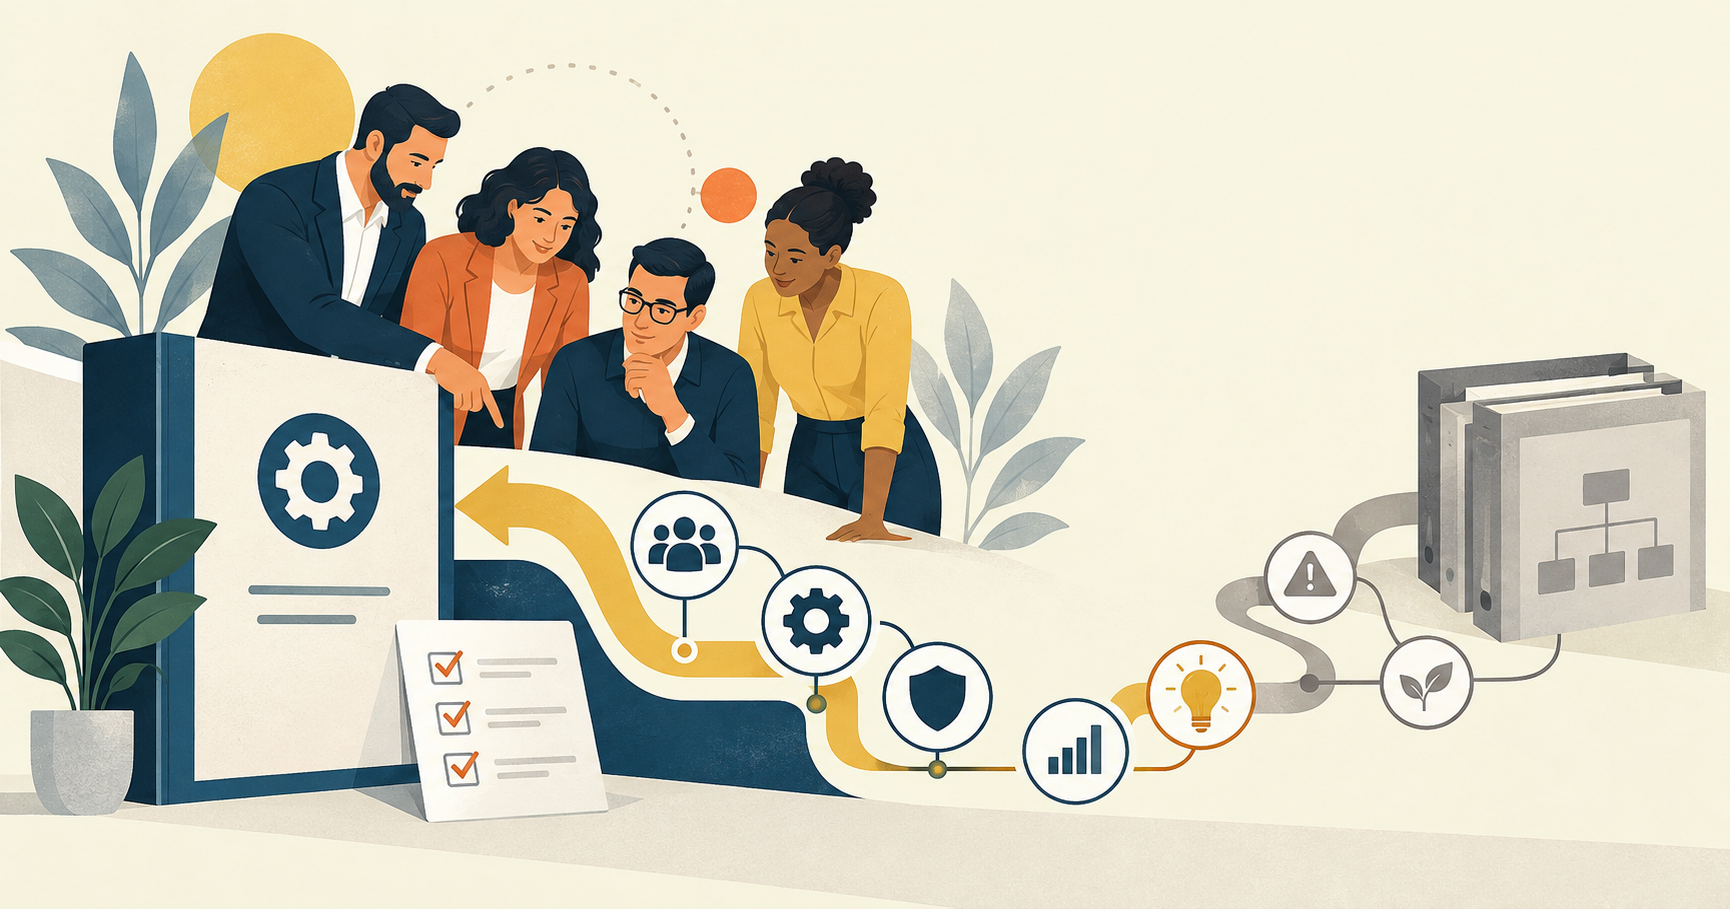
שלב 1: ניתוח תהליכים קריטיים (BIA)
ה־BIA (Business Impact Analysis) הוא הבסיס. בו מזהים:
מה הפעילויות הקריטיות בארגון?
כמה זמן הארגון יכול לשרוד בלי כל אחת מהן?
מה ההשפעה הכלכלית/רגולטורית/תדמיתית של כל עיכוב?
טיפ בסטייל: תהליך ה-BIA יכול להפוך גם לכלי לשיפור תהליכים עסקיים – לא רק להגנה עליהם.
שלב 2: זיהוי תרחישים (Risk Mapping)
מתקפות סייבר
אסונות טבע
תקלות טכניות
אירועים אנושיים (עזיבת מפתח, שביתה)
לכל תרחיש בונים תרחיש תגובה – בהתאם לסיכוי והשפעה.
שלב 3: בניית תוכנית תגובה
מי עושה מה – ברמה של שמות, לא רק תפקידים
איך מתקשרים (כולל אם הרשת נופלת)
גיבויים, חלופות, אתרי DR, תהליכי מעבר
עקרונות החלטה – מה מותר להקריב, ומה לא
שלב 4: תרגול חי ואמיתי
תרגיל פעם בשנה זה לא מספיק.
BCP טוב מתורגל בתרחישים אמיתיים – כולל הפתעות, כולל לקחים.
סטייל אמיתי = כשגם ההנהלה משתתפת ומתחייבת.
חלק 4: BCP כערך עסקי – לא רק אמצעי הישרדות
איך BCP מייצר ערך?
אמון מצד הלקוחות והמשקיעים
יתרון במכרזים (רבים דורשים תוכנית BCP כתנאי סף)
שקט נפשי להנהלה – יש תוכנית, יש סדר
יכולת שיקום מהירה יותר = פחות הפסדים
שיפור ניהול סיכונים כולל
והכי חשוב – זה ממצב אותך כמוביל. לא כמגיב.
חלק 5: דוגמאות מהשטח
דוגמה 1: חברת טכנולוגיה שחוותה תקיפת כופר
למרות שיש להם אנשי IT מעולים – לא הייתה להם תוכנית BCP.
הם איבדו שבועיים של פעילות – ונאלצו לשלם כופר.
אחרי האירוע: נבנתה תוכנית מלאה, כולל מערכות DR, תרחישים, תרגול חוצה-ארגון.
דוגמה 2: מפעל יצרני שחווה השבתת ספק חו"ל
הודות לתרחיש שהוגדר מראש, הופעלה תוכנית גיבוי מול ספק חלופי תוך יומיים – ונמנעו עיכובים משמעותיים באספקה ללקוחות בחו"ל.
חלק 6: BCP, תקנים ורגולציה – איך זה מתקשר?
תוכנית BCP משתלבת מעולה עם תקני ISO כמו:
ISO 22301 – ניהול המשכיות עסקית (ניתן לשלב!)
ISO 27001 – אבטחת מידע
ISO 9001 – ניהול איכות
ובמגזרים מסוימים – היא דרישת חובה רגולטורית:
בנקים וחברות פיננסיות
גופי בריאות
חברות ביטחוניות
תעשיות קריטיות
חלק 7: רגולציה בסטייל – גם ביום הכי גרוע
יום אחד משהו ישתבש – זה בטוח.
אבל כשיש לך תוכנית ברורה, ממוסמכת, מתורגלת –
הארגון לא מתפרק, אלא מתעשת.
וכשזה נעשה נכון – לא רק שתשרוד, אלא גם תתחזק.
וזה בדיוק ההבדל בין BCP שכתוב רק בשביל הביקורת,
לבין כזה שבאמת נבנה בסטייל.
סיכום: לתכנן את המשבר – לפני שהוא מתרחש
BCP הוא לא פרויקט חד-פעמי, אלא דרך חשיבה.
זה מה שמבדיל בין מי שנבהל – למי שמנהל.
ובידיים הנכונות, עם תהליך מותאם אישית, שפה ברורה וליווי מקצועי – אפשר להפוך אותו לכלי ניהולי עוצמתי ואפילו מיתוגי.
רוצה לבנות תוכנית BCP שלא תישאר על המדף?
ברונית שדה יועצים, נלווה אותך בתהליך חכם, ממוקד, מותאם אישית – כזה שלא רק עוזר לך לשרוד את היום הגרוע, אלא להפוך אותו לרגע של חוזקה.
📞 בואו נתחיל.