ביקורת סייבר- מה זה? למה זה חשוב?

ביקורת אבטחת סייבר היא מרכיב חיוני בהגנות של ארגון מפני פרצות מידע והפרות פרטיות.

על ידי בדיקה של מערכות ושירותים של ארגונים, מבקר יכול לזהות חולשות אבטחה ולקבוע אם שיטות העבודה שלהם תואמות לחוקים הרלוונטיים, כגון GDPR (תקנת הגנת מידע כללית) .

בבלוג זה, אנו מסבירים כיצד פועלות ביקורת אבטחת סייבר ומראים לכם כיצד לבצע אחת.


מהי ביקורת אבטחת סייבר?

ביקורת אבטחת סייבר היא סקירה מקיפה של תשתית ה-IT של ארגון. הביקורות מבטיחות שמדיניות ונהלים מתאימים יושמו ופועלים ביעילות.

המטרה היא לזהות כל פגיעות שעלולה לגרום לפרצת נתונים. זה כולל חולשות המאפשרות לשחקנים זדוניים לקבל גישה בלתי מורשית למידע רגיש, כמו גם שיטות פנימיות לקויות שעלולות לגרום לעובדים להפר מידע רגיש בטעות או ברשלנות.

כחלק מהסקירה שלו, המבקר יעריך את עמדת הציות של הארגון. בהתאם לאופי הארגון, הוא עשוי להיות כפוף למספר חוקי אבטחת מידע ופרטיות נתונים, מה שיוצר רשת מורכבת של דרישות.

הביקורת צריכה להתבצע על ידי צד שלישי מוסמך. תוצאות ההערכה שלהם משמשות כאימות להנהלה, לספקים ולבעלי עניין אחרים שההגנות של הארגון נאותות.

עם זאת, זהו רק היבט אחד של אבטחת מידע, והערכה מקיפה לא תעצור בחוסן טכני. זה גם יעריך:

  • אבטחת נתונים : בקרות גישה לרשת, הצפנת נתונים והדרך שבה מידע רגיש עובר בארגון;
  • אבטחה תפעולית : מדיניות, נהלים ובקרות אבטחת מידע;
  • אבטחת רשת : בקרות רשת, תצורות אנטי וירוס וניטור רשת;
  • אבטחת מערכת : תיקון, ניהול חשבון מיוחס ובקרות גישה; ו
  • אבטחה פיזית : שטחי הארגון ומכשירים פיזיים המשמשים לאחסון מידע רגיש.

כל היבט של הביקורת מבטיח שהבקרות הרלוונטיות נמצאות במקום, מותאמות ומיושמות בהתאם לדרישות הרגולטוריות.


באיזו תדירות כדאי לבצע ביקורת אבטחת סייבר?

ארגונים צריכים לערוך ביקורת אבטחת סייבר לפחות פעם בשנה. עם זאת, ייתכן שיהיה צורך בביקורות תכופות יותר בהתאם למספר גורמים.

אחד מאותם גורמים הוא גודל הארגון והמשאבים הזמינים שלו. ביקורת הם תהליכים נרחבים שעלולים לעלות הרבה כסף, ולכן ארגונים קטנים יותר מסוגלים פחות לבצע ביקורות רגילות.

לעומת זאת, לארגונים גדולים יש בדרך כלל את האמצעים - והצורך - לבצע ביקורת בתדירות גבוהה יותר. עם מספר רב יותר של מערכות ונהלים מורכבים יותר מגיע סיכון אבטחת סייבר מוגבר.

ארגונים צריכים גם לערוך ביקורת אבטחת סייבר בכל פעם שהם מבצעים שינויים תפעוליים משמעותיים. מומלץ לבצע ביקורת גם אם יוצאת גרסה חדשה של תקן תאימות.

ביצוע ביקורת אבטחת סייבר

אם אתה מעוניין לבדוק את נוהלי אבטחת הסייבר של הארגון שלך, רונית שדה יועצים בע"מ כאן כדי לעזור.

 הוא מסתמך על שיטות עבודה מומלצות, כגון ISO 27001 וניסיון מעשי.
באנר Editorial תלת-ממדי המציג מערכת קלינית המחוברת לשכבות של מודל AI, מסמכי איכות, בקרות וניטור ביצו
By Ronit Sade • October 1, 2026
ה-FDA פתח דיון על רגולציית מכשור רפואי מבוסס GenAI. כך נערכים לסיווג סיכון, אימות, ניטור, בקרת שינויים וניהול ספקי מודלים.
איור מערכתי תלת־ממדי נקי המציג שני מסלולי בדיקה רגולטוריים נפרדים, עם מסמכים ונקודות אימות, המתכנסים
By Ronit Sade • September 24, 2026
פורטל חדש של FDA מסמן התחזקות של מודל ההסתמכות הרגולטורית בציוד רפואי. מה המשמעות ליצרנים וכיצד בונים תיק עקבי לשווקים שונים?
איור מערכתי חם ומקצועי המציג צוות הנהלה הבוחן מערכת איכות, לצד מסלול תהליכים המחבר בין אנשים, סיכוני
By Ronit Sade • September 20, 2026
ISO 9001:2026 פורסם רשמית ומחליף את מהדורת 2015. מהם השינויים המרכזיים, מהי תקופת המעבר וכיצד נערכים להסמכה באופן מסודר?
מתקן ייצור פרמצבטי מודרני ונקי, המשולב בשכבת שרטוט אדריכלי עדינה. בחלק התחתון מופיעים ארבעה שלבים חז
By Ronit Sade • August 30, 2026
תוכנית FDA PreCheck מחברת בין תכנון מתקן, הכשרת ציוד ומערכת האיכות כבר לפני תחילת הייצור. מה ארגוני פארמה ישראליים יכולים ללמוד ממנה?
אריזות מחומרים שונים הממחישות קיימות, מיחזור ועמידה בדרישות PPWR באיחוד האירופי
By Ronit Sade • August 21, 2026
PPWR נכנסה ליישום באירופה באוגוסט 2026. מה משתנה באריזות, PFAS, מיחזור, סימון, חלל ריק ותיעוד, ומה חברות ישראליות צריכות לעשות עכשיו?
מנהלת בוחנת רשימת בקרות שקיפות, תיעוד וציות למערכות בינה מלאכותית בהתאם לחוק ה־AI האירופי
By Ronit Sade • August 6, 2026
חובות השקיפות לפי סעיף 50 לחוק ה־AI האירופי חלות מ־2 באוגוסט 2026. מדריך מעשי לצ׳אטבוטים, תוכן AI, דיפ־פייק, סימון, תיעוד ובקרות ארגוניות.
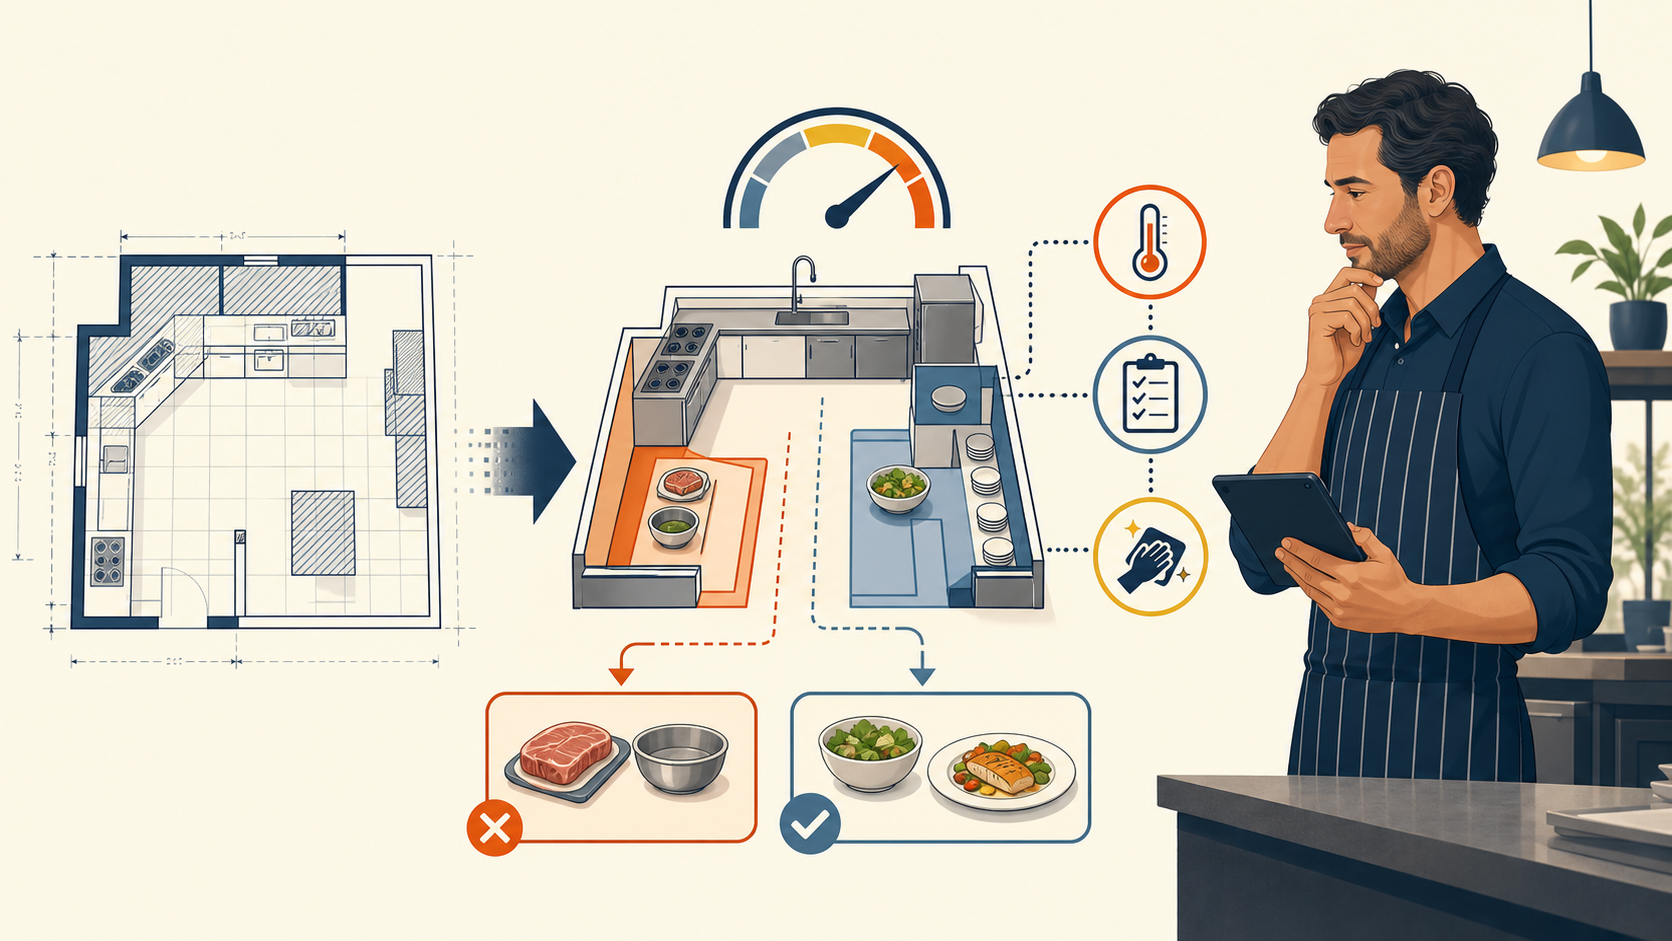
מנהל מסעדה בוחן תכנון מטבח, הפרדת מזון ובקרות בטיחות במסגרת רפורמת בתי האוכל בישראל לשנת 2026
By Ronit Sade • August 1, 2026
רפורמת בתי האוכל של משרד הבריאות נכנסה לתוקף ביולי 2026. מה השתנה בדרישות המבנה, מה לא השתנה בבטיחות המזון וכיצד מסעדות ובתי קפה צריכים להיערך באופן מעשי ובטוח.
מהנדס/ת איכות בתעשייה תעופתית, מחשב נייד עם מודל דיגיטלי של מטוס, שכבות גרפיות עדינות של מגן סייבר,
By Ronit Sade • July 30, 2026
שילוב סייבר במערכת איכות תעופתית כבר אינו עניין של IT בלבד. כך AS9100/IA9100 ו-CMMC יוצרים יחד תפיסת ניהול סיכונים, ספקים ותיעוד.
באנר מקצועי ונקי על רקע שמנת בהיר #F6F5E0, עם אלמנטים עדינים של מסמכי רגולציה, צ’ק ליסט איכות, ממשק
By Ronit Sade • July 24, 2026
AI בציוד רפואי ובריאות דיגיטלית כבר אינו רק חדשנות טכנולוגית. כך נערכים נכון לדרישות רגולציה, איכות, בטיחות ותיעוד לאורך חיי המוצר.
יור מינימליסטי בסגנון שטוח על רקע קרם בהיר. במרכז מופיעים שני מגנים המשתלבים זה בזה:
By Ronit Sade • July 3, 2026
אינטגרציה של ISO 27001 ו-ISO 42001 — המדריך המעשי לשילוב אבטחת מידע עם ממשל AI בארגון ישראלי. מה ניתן לאחד, מה חייב להישאר נפרד, וכיצד לחסוך 30% ממשאבי ההטמעה. רונית שדה יועצים בע"מ מסבירה.