🟦 איך להיערך לתיקון 13 בחוק הגנת הפרטיות: מדריך DPO מתוחכם לארגונים
ב־14 באוגוסט 2025 נכנס לתוקף תיקון 13 לחוק הגנת הפרטיות – שינוי רגולטורי שמביא עמו רוח חדשה של אחריות, שקיפות ואכיפה מוגברת בכל הנוגע לטיפול במידע אישי. התיקון מעמיד במרכז את תפקידו של ממונה הגנת המידע (DPO) כגורם קריטי בהתנהלות הארגונית, במיוחד עבור גופים ציבוריים, חברות עם פעילות מקוונת נרחבת או כאלה שמעבדים מידע רגיש.
כמי שפועלת בשטח כיועצת בתחום הבטחת איכות, רגולציה והגנת פרטיות – אני רואה מקרוב את אתגרי ההיערכות. הפוסט הזה נועד לארגונים, מנהלים ולממוני פרטיות שמבינים שהפעם – באמת אי אפשר לדחות.
רקע והקשר רגולטורי
תיקון 13 שאושר ב-2024, נועד לעדכן את חוק הגנת הפרטיות ולהביא אותו לרמת התאמה לרוח ה-GDPR האירופי. בין עיקרי השינוי:
- הרחבת הגדרת "מידע אישי" והתאמתה לסטנדרטים בינ"ל.
- סמכויות אכיפה חדשות לרשות להגנת הפרטיות, כולל קנסות מנהליים משמעותיים.
- אפשרות לתביעה אזרחית ללא הוכחת נזק בסכומים של עד 10,000 ש"ח.
- חובת מינוי DPO בגופים ציבוריים ובארגונים שמטפלים במידע רגיש או בפעילות מעקב שיטתית.
טעויות נפוצות בהיערכות לתיקון 13
1. דחיית ההיערכות לרגע האחרוןהיערכות לתיקון כזה דורשת זמן, שיתוף גורמים רבים ושינויים מערכתיים. המתנה לקיץ 2025 היא מתכון לבהלה ולחוסר מוכנות.
2. מינוי DPO עם ניגוד ענייניםה-DPO נדרש להיות עצמאי, מדווח ישירות להנהלה וללא כפיפות ליחידות שמהותן יצירת ניגוד עניינים (כגון IT, שיווק או משאבי אנוש).
3. התמקדות רק בהיבט המשפטיהגנת פרטיות היא תחום רב-מערכתי: כולל טכנולוגיה, תהליכים, תרבות ארגונית ויחסי לקוח. טיפול משפטי בלבד לא מספיק.
4. התעלמות ממאגרי מידע קיימיםיש לאתר, לסווג ולמפות את כלל מאגרי המידע, גם כאלה "ישנים" או שאינם ממוחשבים. תיקון 13 מדגיש אחריות כוללת.
5. חוסר בתיעוד, בקרה ועדכון מדיניותללא תיעוד של תהליכים, אין דרך להוכיח עמידה בדרישות – לא מול הרשות ולא מול בית המשפט.
צעדים נכונים ליישום תיקון 13
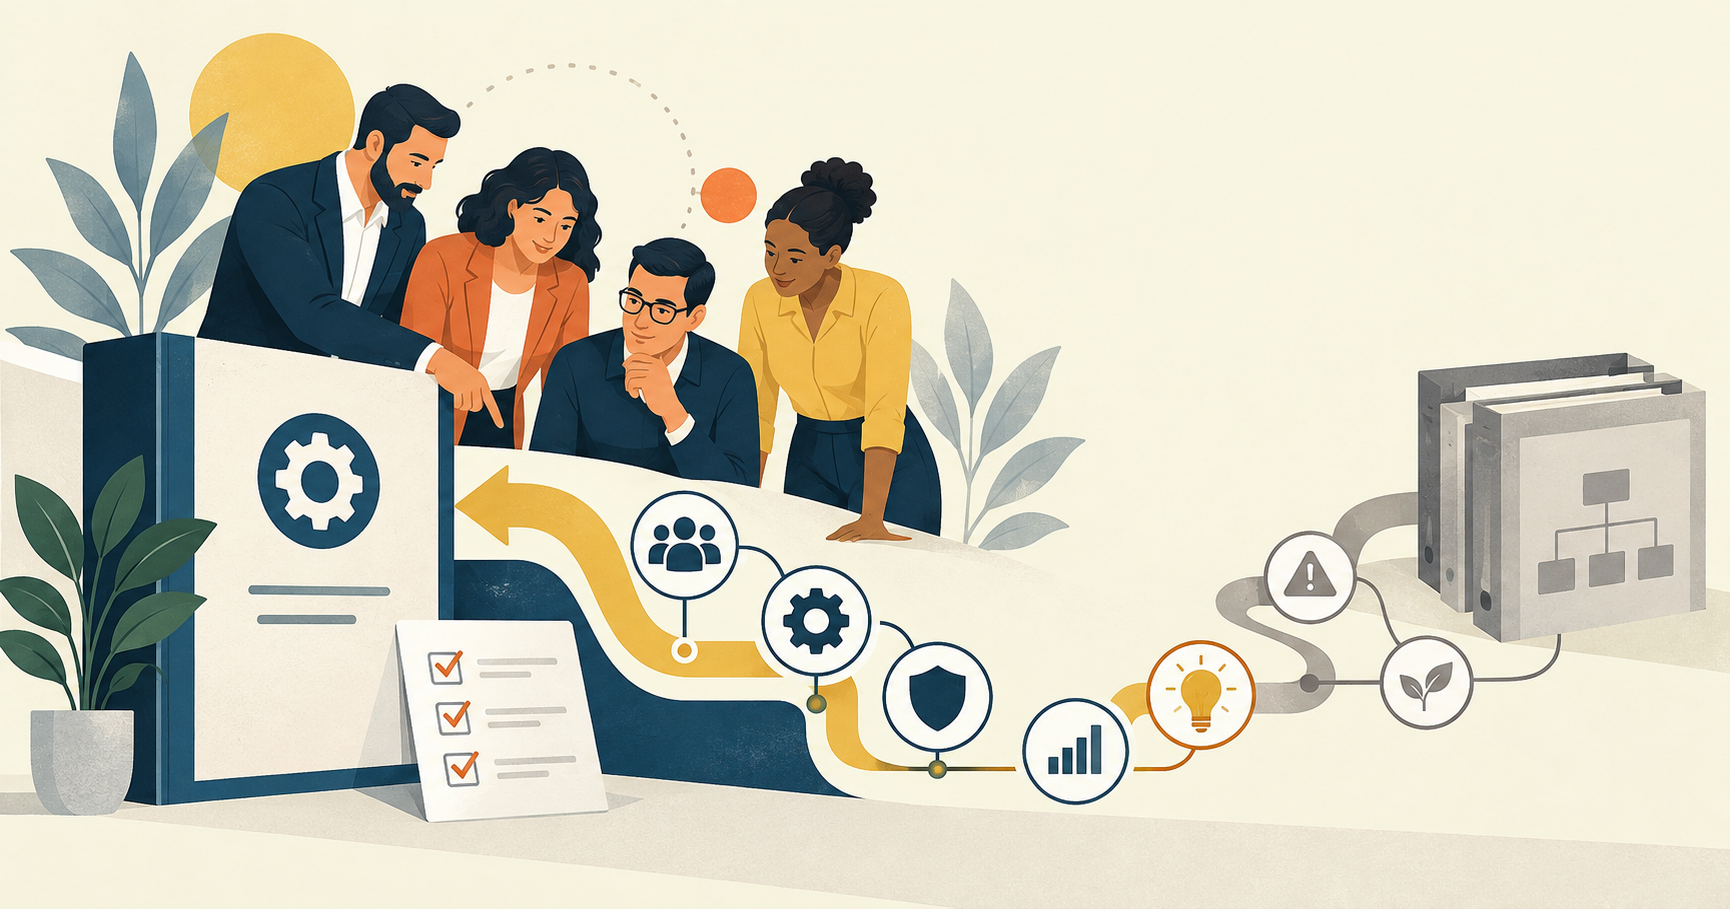
1. מיפוי וסיווג מאגרי מידעביצוע סקירה כוללת של כל המאגרים בארגון – מקור המידע, סוג המידע (אישי/רגיש), מטרות העיבוד והאם קיימת הסכמה מתועדת.
2. מינוי DPO מתאיםהגדרת תפקיד ברורה, דרישות ידע (בפרטיות, טכנולוגיה ורגולציה), מיקום ארגוני עצמאי, והקצאת תקציב לפעילותו.
3. כתיבת מדיניות פרטיות חדשההמדיניות צריכה להיות ברורה, נגישת לקהל היעד, לכלול זכויות משתמש (מחיקה, תיקון, התנגדות), ולהיות מפורסמת באתר הארגון.
4. בקרות אבטחת מידע מותאמותבדיקת הרשאות, ניהול סיסמאות, הצפנת מידע רגיש, בקרה על העברת מידע לספקים חיצוניים ושימוש בתשתיות מאובטחות.
5. הטמעת תוכנית הדרכה ותרבות ארגוניתסדנאות לעובדים, סימולציות תקלות, תרגול זיהוי פרצות ודיווח עליהן. פרטיות היא לא רק נוהל – אלא הלך רוח.
6. הכנת תוכנית תגובה לאירועי פרטיותתיעוד מנגנון זיהוי ודיווח על אירועים, צוות תגובה מהיר, קשר עם יועץ משפטי ותיעוד מלא של צעדי ההתמודדות.
7. תיעוד, בקרה ודיווח שוטףהפקת דוחות רבעוניים, ישיבות ניהול עם DPO, מעקב אחר יישום בפועל והפקת לקחים.
סיפור מהשטח
בארגון ממשלתי שבו פעלתי כיועצת, התברר שברשותם עשרות מאגרי מידע פעילים – אך רק שישה מהם דווחו. תוך חודשיים:
- מיפינו מאגרים קיימים.
- עדכנו טפסי הסכמה ודיווח.
- מונה DPO עם רקע גם בטכנולוגיה וגם ברגולציה.
- הוטמעה תוכנית הדרכה לכלל הסגל.
- נמצא ליקוי בתקשורת עם ספק צד ג', והוחלף הספק.
התוצאה: עמידה מלאה בדרישות טרם כניסת התיקון לתוקף, הפחתת סיכון לחשיפה משפטית וחיזוק האמון הציבורי.
שאלות נפוצות
- האם כל ארגון חייב למנות DPO?לא. רק גופים ציבוריים, ועסקים שמעבדים מידע רגיש או מבצעים ניטור שיטתי של מידע אישי.
- האם אפשר למנות DPO חיצוני?כן, בתנאי שהארגון מבטיח עצמאות מקצועית וגישה חופשית לנתונים ולדרג הניהולי.
- מה הסיכון בהיעדר היערכות?קנסות מנהליים, תביעות אזרחיות (גם ללא נזק), נזק תדמיתי וחשיפת מידע שמסכן את פעילות הארגון.
- האם דרוש ידע טכנולוגי ל-DPO?בהחלט – לא ברמה של מתכנת, אך כן הבנה בסיסית באבטחת מידע, סייבר ותשתיות מידע.
סיכום וקריאה לפעולה
תיקון 13 משנה את כללי המשחק. זהו רגע מפתח לארגונים לא רק לעמוד ברגולציה – אלא לייצר ערך מובהק דרך פרטיות. מי שינצל את הרוח החדשה יוכל להרוויח יתרון תחרותי, אמון לקוחות ועמידה יציבה מול אתגרים עתידיים.
🟢 רוצה לבדוק אם הארגון שלך ערוך לתיקון 13?אני מזמינה אותך לפגישת אבחון ראשונית – כדי שלא תתעורר/י כשכבר מאוחר מדי.